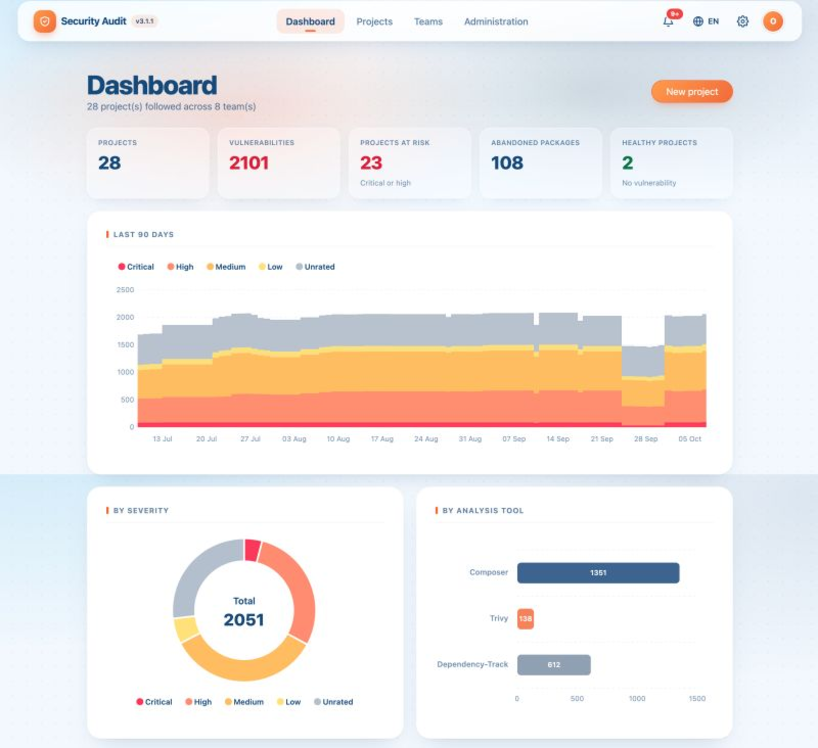
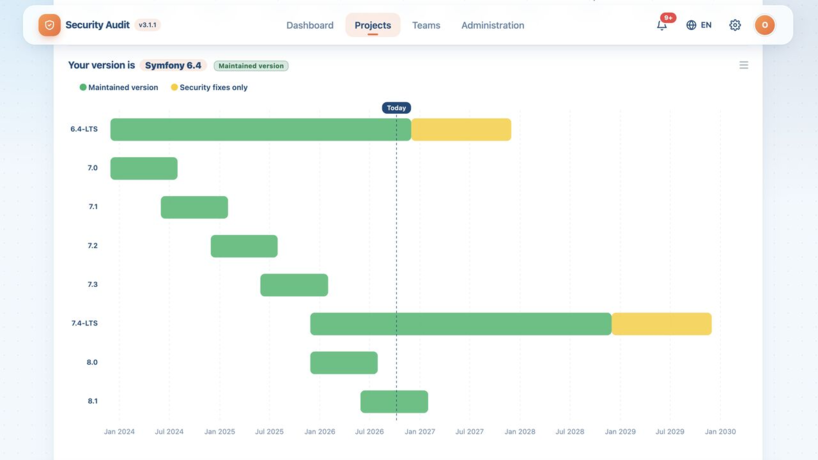


Security Audit, notre outil de supervision de la santé et de la sécurité de vos applications, passe en version 3.6. Nouveau design, nouveau tableau de bord, nouvelles analyses et feuille de route détaillée : l'outil évolue vite, et il reste gratuit.
Un nouveau design et un nouveau tableau de bord
- Une interface entièrement repensée avec un thème plus chaleureux aux accents orange,
- Un tableau de bord de statistiques de vulnérabilités par équipe, pour voir en un coup d'œil où agir en priorité,
- Une recherche plein texte dans vos projets, et des notifications améliorées que vous pouvez marquer comme lues.
De nouvelles analyses
Security Audit ne se limite plus à vos dépendances : il regarde aussi l'exposition de vos environnements.
- En-têtes de sécurité HTTP de vos environnements, avec une vérification de propriété
- Analyse TLS et des certificats
- Analyse du protocole HTTP avec prise en compte des règles de compression,
- Les vulnérabilités de vos services sont filtrées selon les versions réellement affectées.
Des résultats plus justes
- Prise en charge des advisories que vous ignorez dans votre composer.json .
- Sévérités mises à jour et vulnérabilités existantes complétées.
Un outil lui-même durci
Nous avons audité Security Audit comme nous auditons vos applications : protection CSRF des actions sensibles, limitation du nombre de tentatives sur la connexion et l'API, en-têtes HSTS et CSP, double authentification, protections contre le SSRF et les chemins piégés.
Toujours gratuit
Superviser la santé et la sécurité de vos applications ne devrait pas dépendre de votre budget. Essayez la nouvelle version, et dites-nous ce que vous en pensez.
Nos derniers articles
Security Audit fait peau neuve : nouveau design, nouveau tableau de bord, toujours gratuit
Nouveau tableau de bord, nouveau design, de nouvelles analyses et une feuille de route ambitieuse ...
Code généré par IA, Shadow Dev et dette technique : comment éviter la déstabilisation de votre application PHP/Symfony ?
Si les assistants IA ont révolutionné la production de code en accélérant significativement le développement, ...
Nouveautés de Dataflow : stockage des logs en fichier, et nettoyage automatisé de l'historique
Vous en avez marre d'avoir les logs de vos jobs dans la base de données ...
Comment utiliser les paramètres avec ibexa_render et ibexa_render_location
Si vous développez sur Ibexa depuis quelques années, vous avez pris pour habitude de passer ...
Reprise de la maintenance du provider Apple pour PHP League OAuth2 Client
Code Rhapsodie reprend la maintenance du package oauth2-apple de Patrick Bussmann. Ce fork garantit la ...
Nouvelle fonctionnalité de suggestion de mots-clés au connecteur Gemini pour Ibexa
La suggestion de mots-clés de Taxonomy est disponible dans Ibexa DXP avec le pack de ...
Diviser un fichier SQL volumineux en petits fichiers pour un import facilité
L'importation d'un fichier SQL de très grande taille peut s'avérer problématique, entraînant parfois la saturation ...
Sylius vs Shopware : Quelle architecture choisir pour votre futur e-commerce ?
Sylius et Shopware sont deux outils (framework) permettant la réalisation d'un site e-commerce. Comment choisir ...
Ibexa annonce la sortie d'une nouvelle version LTS avec les contributions de Code Rhapsodie
Ibexa a publié un avis de sécurité le 10 décembre 2025 et sortie dans la ...